
【2026年度末開始予定】SCS評価制度とは?制度概要・評価基準・企業が準備すべきポイントを解説

近年、 サイバー攻撃は企業単独ではなく、取引先や委託先、クラウドサービス事業者などを経由して影響が広がるケースが増えています 。自社の対策だけでなく、サプライチェーン全体のセキュリティ確保が重要視されるなか、情報漏えいやシステム障害は企業活動に大きな影響を及ぼす経営リスクとなっています。
こうした背景を受けて、経済産業省とIPA(情報処理推進機構)は、企業のセキュリティ対策状況を共通の基準で評価・可視化する「 SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度) 」の整備を進めています。
本記事では、2026年度末から開始予定のSCS評価制度について、制度の目的や評価基準、対象企業、導入メリットなどを企業向けにわかりやすく解説します。
SCS評価制度の概要と目的
SCS評価制度とは?
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)は、企業のセキュリティ対策状況を共通の基準で確認・評価し、その対策水準を可視化する制度です。評価結果は、要求されるセキュリティ対策の水準に応じて「★3」「★4」「★5」の登録区分で示されます。
本制度は、2026年8月28日に施行された「SCS-100 基本規程」に基づいて整備されている制度であり、制度所管省庁である経済産業省および内閣官房国家サイバー統括室の方針のもと、独立行政法人情報処理推進機構(IPA)が制度運営機関として本制度を運営します。
なお、SCS-100 基本規程は2026年8月に施行されていますが、評価制度としての登録運用は2026年度末から開始される予定です。
従来、多くの企業では取引先ごとに異なるセキュリティチェックシートや監査対応が求められていました。そのため受注企業には対応負担が発生し、発注企業側でも取引先のセキュリティ対策状況を客観的に比較・評価することが難しいという課題がありました。
SCS評価制度は、こうした課題の解決を目的として整備された新たな評価制度です。
制度策定の背景と目的
近年、サイバー攻撃は企業単独ではなく、取引先や委託先を経由して侵入する「サプライチェーン攻撃」の形態が増加しています。大企業が高度な対策を講じていても、取引先や協力会社のセキュリティ対策が不十分であれば、サプライチェーン全体がリスクにさらされる可能性があります。
こうした状況を受けて、SCS評価制度は次のような目的を掲げています。
- 発注者が取引先のセキュリティ対策状況を確認しやすくする
- 受注企業による適切なセキュリティ対策の実装を促進する
- サプライチェーン全体のセキュリティ水準を向上させる
- サプライチェーンリスクを低減する
- 経済・社会全体のサイバーレジリエンス強化に貢献する
SCS評価制度は、企業そのものの優劣を格付けすることを目的とした制度ではありません。各組織が実施しているセキュリティ対策について、一定の要求事項・評価基準への適合状況を確認し、対策水準を可視化するための仕組みです。
SCS評価制度の開始時期
制度導入の最新動向
SCS評価制度は、2026年8月28日にSCS-100 基本規程が施行されました。
基本規程では、制度を構成する各種規則やガイド、要求事項・評価基準、登録申請手続きなどが体系的に定められることが示されており、今後も登録運用に必要な詳細文書の整備・公開が進められる予定です。
参考:サプライチェーン強化に向けたセキュリティ対策 評価制度(SCS評価制度) 基本規程(IPA)
本制度では、★3~5の3つの登録区分が定められていますが、★3~4の運用開始は2026年度末が想定されています。★5に関する詳細な要求事項や評価基準については今後別途定めるとされています。
参考:サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(経済産業省)
企業においては、IPAや関係省庁が今後公開する最新情報を継続的に確認しながら準備を進めることが重要です。
SCS評価制度の内容
評価対象
SCS評価制度では、組織が管理する「IT基盤等」が評価対象となります。
基本規程では、対象となるIT基盤として次のような例が示されています。
- サーバ
- パソコンやスマートデバイスなどのエンドポイント機器
- クラウドサービス
- グループ共通ネットワークなど他社と責任を共有する環境
- ファイアウォール
- ルータ
- VPN装置などのネットワーク機器
これらに付随するソフトウェア、ファームウェア、設定情報なども含めて評価対象となります。
評価段階と要求事項
SCS評価制度では、求められるセキュリティ対策の水準に応じて3段階の登録区分が設けられています。
なお、サプライチェーン対策の普及促進を目的として、★1・★2相当の自己宣言的な仕組みも別途位置付けられています。ただし、SCS評価制度における正式な登録区分は★3・★4・★5であり、本制度の登録・公表対象は★3以上となります。
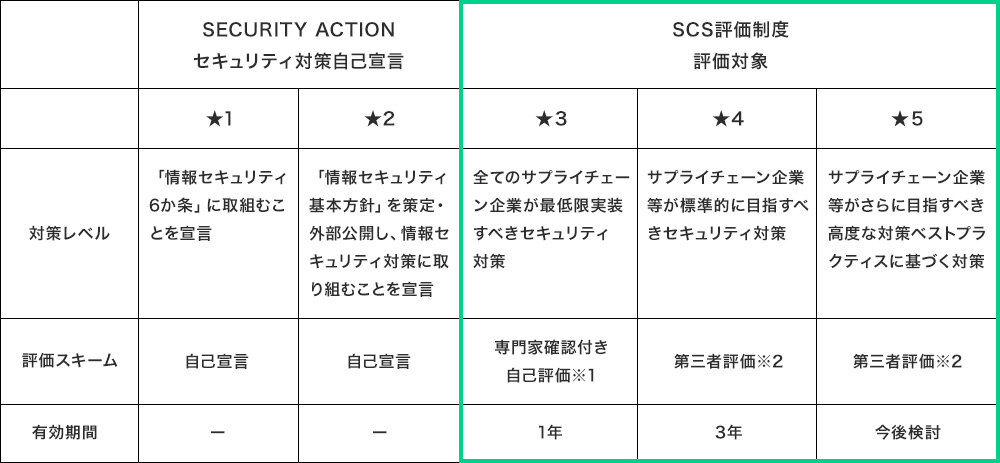
※1 ★取得希望組織が自ら実施した評価の結果について、セキュリティ専門家による確認及び助言を経て、取得希望組織の評価結果として確定させる。
※2 ★取得希望組織が自ら実施した評価の結果について、★取得希望組織以外の組織(評価機関)による評価等を経て、評価結果として確定させる。
★3 … 一般的なサイバー脅威に対処しうることを水準として規定されています。
★3の評価スキームは、「専門家確認付き自己評価」に基づく登録制度です。
- 登録希望組織が自己評価を実施
- ★3確認責任者による確認
- 経営層による自己適合宣言
- IPAへ登録申請
上記の流れで登録を目指します。
★3の特徴
- 専門家確認付き自己評価を採用
- 経営層による自己適合宣言が必要
- 比較的取り組みやすい基礎レベル
- 有効期間:1年
★4 … 初期侵入を防ぐ対策だけでなく、侵入された場合の被害拡大防止や、サプライチェーンにおける自社の役割に応じたセキュリティ対策まで求められます。★3よりも高い水準の対策が求められ、評価機関による第三者評価が必要です。
★4の評価スキームは、「評価機関による第三者評価」を必要とする登録制度です。
- 登録希望組織が自己評価を実施
- 評価機関へ検証・評価を依頼
- 文書確認
- 実地審査
- 技術検証
- 評価機関による第三者評価(適合性判断)
- 評価報告書受領
- IPAへ登録申請
★4の特徴
- 評価機関による第三者評価
- 実地審査を実施(★3では実施なし)
- 技術検証を実施(★3では実施なし)
- より高い水準のセキュリティ管理を要求
- 有効期間:3年 ※有効期間中毎年自己評価が必要
★5 … 最高レベルの登録区分として位置付けられていますが、現時点では要求事項や評価基準、評価方法などの詳細は公表されておらず、今後別途定められる予定です。
制度対象となる企業と組織
対象となる組織
SCS評価制度は、特定の業界を対象とした制度ではありません。
基本規程では、「登録希望組織」が登録申請を行う仕組みとなっており、サプライチェーンに関与する幅広い組織を対象としています。
例えば、
- 製造業
- IT事業者
- 建設業
- 物流事業者
- 商社
- サービス事業者
など、業種を問わず利用可能な制度です。
また、以下のような企業にとっては今後重要性が高まると考えられます。
- 大企業との取引がある企業
- 情報システムを活用して事業を行う企業
- 機密情報を取り扱う企業
- 多数の取引先と連携する企業
- サプライチェーンの一部を担う企業
今後は、発注企業が取引先選定の際にSCS登録状況を参考情報として活用するケースも増えていくと考えられます。
SCS評価制度のメリット
受注企業にとっての利点
- 自社のセキュリティ対策を可視化できる
登録によって、自社が一定の要求事項や評価基準を満たしていることを対外的に示しやすくなります。 - 取引先からの信頼向上につながる
セキュリティ対策への取り組みを客観的に示せることで、取引先との信頼関係強化が期待できます。 - セキュリティ対策の改善につながる
制度対応を進める過程で、自社の運用状況や管理体制を見直すきっかけになります。 - 業務効率化に寄与する可能性がある
発注企業によるセキュリティ確認の参考情報として活用されることで、個別監査や調査対応の負担軽減につながる可能性があります。
発注企業にとっての利点
- 取引先のセキュリティ状況を確認しやすくなる
共通基準に基づく登録情報を参照することで、取引先のセキュリティ対策状況を把握しやすくなります。 - サプライチェーンリスクの低減につながる
取引先のセキュリティ対策状況を確認しながら、リスクベースでサプライヤー管理を行えるようになります。 - 調達・管理の効率化が期待できる
取引先評価の共通指標として活用できるため、評価業務の効率化に寄与する可能性があります。 - サイバーレジリエンス向上に貢献できる
サプライチェーン全体で対策レベルが向上することで、サイバー攻撃による事業影響の低減につながります。
まとめ
SCS評価制度は、企業のセキュリティ対策状況を共通の基準で確認・評価し、その水準を可視化する制度です。★3・★4の登録運用は2026年度末から開始される予定で、今後はサプライチェーン管理や取引先選定における判断材料の一つとして活用されることが考えられます。
制度開始に向けて、企業ではまず次のような取り組みを進めておくとよいでしょう。
- 情報資産の棚卸し
- セキュリティポリシーの整備
- アカウント・権限管理の見直し
- 脆弱性管理の強化
- ログ管理体制の整備
- インシデント対応手順の整備
- 取引先管理の見直し
SCS評価制度への対応は、単に登録を取得することだけが目的ではありません。制度の要求事項と自社の現状を照らし合わせることで、セキュリティ対策上の課題を把握し、管理体制や運用を見直すきっかけにもなります。
まずは制度の内容を把握し、自社の現在の対策状況との差分を確認するところから始めてみてはいかがでしょうか。
WRITER
ネットワーク事業部
室谷
お読みいただきありがとうございました。
今後もセキュリティやネットワークをはじめ、IT活用に役立つ情報を発信してまいりますので、ぜひご覧ください。